.env 파일 노출 확인 — 사이트 주소 뒤에 /.env 를 붙여 보세요
DB 비밀번호와 API 키가 담긴 설정 파일이 밖에서 열리는지 주소창으로 1분 안에 확인하는 방법. 나오는 화면 세 가지, 열리는 경우, 열렸을 때 먼저 할 일까지.
.env 파일에는 DB 비밀번호, API 키 같은 값이 들어 있습니다. 이 파일이 사이트 주소로 그대로 열리는지는 주소창만으로 1분 안에 확인할 수 있습니다.
확인하는 법
주소창에 내 사이트 주소를 넣고 뒤에 /.env 를 붙여서 열어 보세요.
https://내사이트주소/.env
https://내사이트주소/.git/config
/.git/config 도 같이 쳐 보세요. 둘 다 아래 셋 중 하나로 나옵니다.
나오는 화면 세 가지
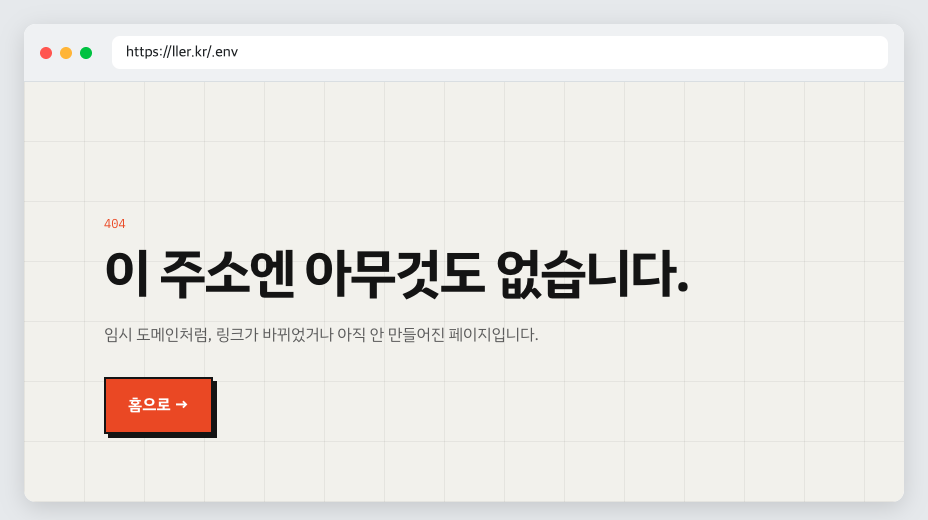
1. 없는 페이지라고 나온다 — 정상입니다.
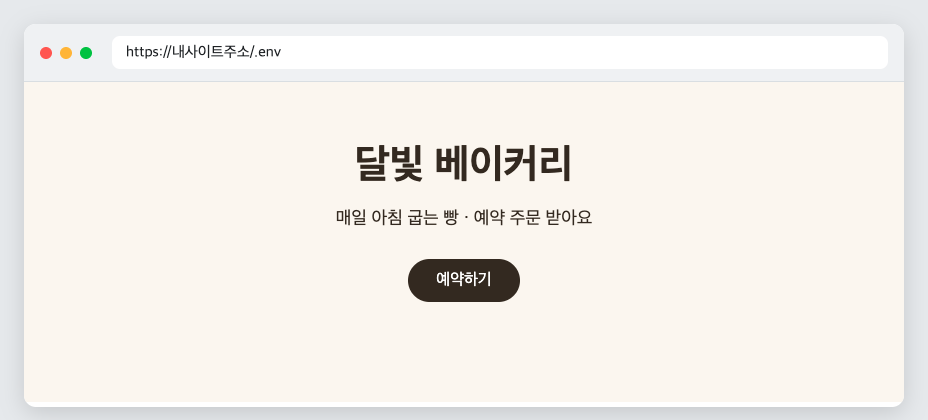
2. 내 사이트 첫 화면이 그대로 뜬다 — 이것도 괜찮습니다. 없는 주소를 전부 첫 화면으로 보내는 사이트가 있어서 그렇습니다. 글자가 나왔다고 다 노출은 아니에요.
3. 흰 화면에 이런 줄이 줄줄이 보인다 — 노출입니다.
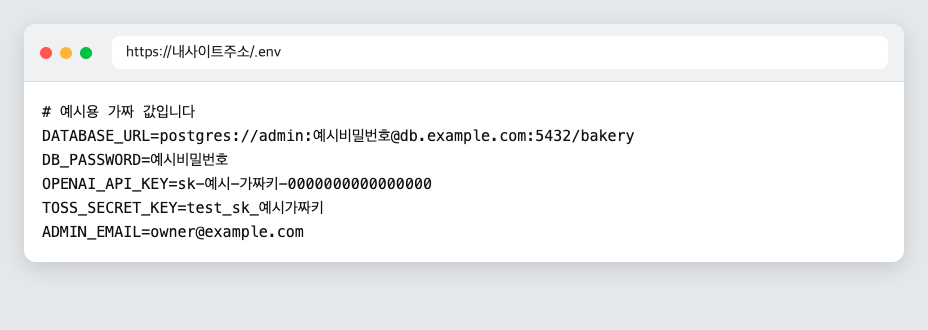
DB 주소, 비밀번호, API 키, 결제 키가 보이면 이 주소를 아는 사람은 누구나 그 값을 가져갈 수 있는 상태입니다. 위 화면은 설명용으로 만든 가짜 값입니다.
어떤 경우에 열리나요
요즘 방식으로 배포한 사이트는 대부분 안 열립니다. 열리는 건 몇 가지 경우입니다.
- 안 열리는 경우: Next, React, Vite 같은 프레임워크로 빌드해서 Vercel, Netlify, Cloudflare 같은 곳에 올리면 .env 는 결과물에 안 들어갑니다.
- 열리는 경우: 프로젝트 폴더를 통째로 서버에 올렸을 때입니다. 폴더 안에 있던 .env 와 .git 이 같이 올라가고, 웹서버는 공개 위치에 있는 파일을 그대로 내줍니다. 터미널에서 서버를 한 줄로 띄워 프로젝트 폴더를 그대로 공개하는 경우도 같습니다.
- .git 은 더 자주 열립니다: 빌드 없이 파일을 올리는 서버(PHP 등)에서는 .git 폴더가 같이 올라가 있는 경우가 있습니다. .git 이 열리면 코드 기록을 통째로 받아 갈 수 있어서, 예전에 넣었다가 지운 키까지 보입니다.
실제로 찔러 보는 요청이 들어옵니다
제 서버 로그를 보면 /.env, /.git/config 같은 주소를 자동으로 찔러 보는 요청이 꾸준히 들어옵니다. 사람이 하나씩 보는 게 아니라 프로그램이 돌면서 열리는 곳을 찾는 거라, 작은 사이트라고 피해 가지 않습니다.
열렸다면 이 순서로
- 그 파일에 있던 키를 전부 새로 발급받고, 옛 키는 폐기합니다
- DB 비밀번호를 바꿉니다
- 그다음에 .env 와 .git 이 밖에서 안 열리게 막습니다
- API 사용량과 결제 내역에 모르는 호출이 없었는지 봅니다
막는 것보다 키를 바꾸는 게 먼저입니다. 이미 누가 가져간 키는 파일을 막아도 그대로 쓸 수 있거든요. GitHub 도 비밀값이 노출됐을 때 폐기와 교체를 첫 조치로 안내합니다.
처음부터 안 열리게 하려면
- 빌드해서 결과물만 올립니다. 프로젝트 폴더를 통째로 올리지 않습니다
- .env 는 공개 폴더 바깥에 둡니다. 프로젝트 폴더 한 단계 위에 두는 방법도 있습니다. 그러면 git 에도 안 올라가고, 코딩 에이전트도 못 읽습니다
- 서버 설정에서
.으로 시작하는 파일과 폴더(.env, .git)는 밖에서 못 열게 막아 둡니다
AI 에게 고쳐 달라고 할 때는 이렇게 붙여 넣으면 됩니다.
배포한 사이트에서 /.env 와 /.git 경로가 외부에서 열리지 않게 웹서버 설정을 막아 주세요. .env 는 공개 폴더 바깥에 두고, 지금 들어 있는 키 목록도 알려 주세요.
오픈 전에 확인할 다른 것들은 오픈 전에 확인할 12가지에 모아 두었습니다.
이 글은 스레드에 올렸던 확인법에 개발자분들이 댓글로 보태 주신 내용을 더해 정리했습니다.